
ПЛК с функциями безопасности: принципы работы и сферы применения в промышленной автоматизации
Safety PLC (ПЛК с функциями безопасности) – это не «обычный ПЛК с реле на выходе», а контроллер с двух- или трёхканальной архитектурой, онлайн-диагностикой и сертификацией по IEC 61508 / ISO 13849-1. Разбираем, как он устроен изнутри, чем отличается от стандартного ПЛК, когда выбрать реле защиты, а когда F-PLC, как работают PROFIsafe и FSoE и что нужно знать при ремонте, чтобы не потерять подтверждённый уровень.
На современных производствах защита людей и оборудования уже не сводится к формальному соблюдению норм: это прямая ответственность за жизни персонала, состояние окружающей среды и сохранность техники.
Именно здесь и появляются Safety PLC – устройства, которые совмещают автоматизацию с гарантированной реакцией на аварийные ситуации.
Такие контроллеры востребованы там, где цена ошибки особенно высока: в нефтегазовом секторе, тяжёлом и среднем машиностроении, робототехнике, на химических производствах, а также в пищевой и фармацевтической промышленности.
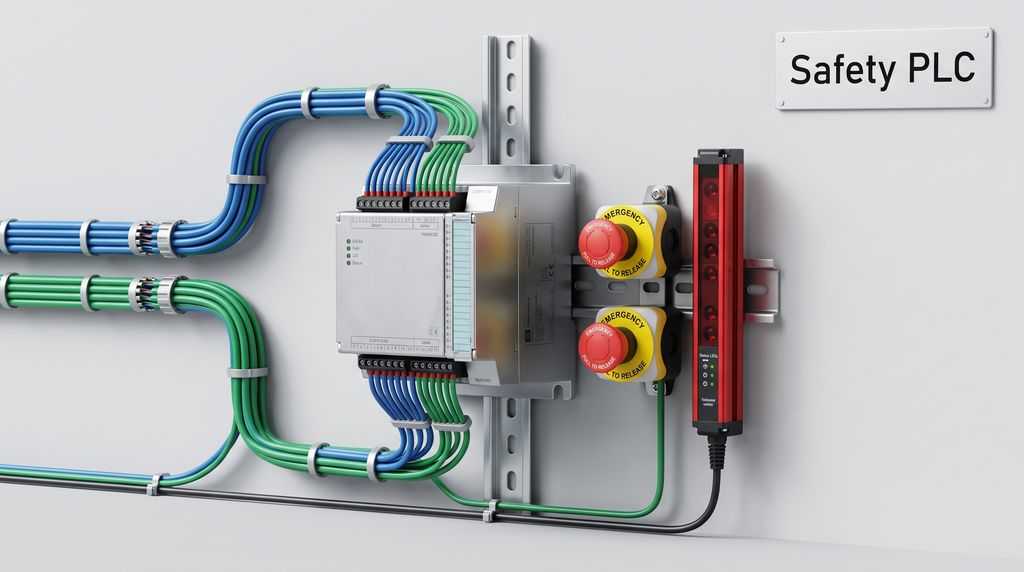
Где применяются ПЛК с функциями безопасности?
Перечислим типовые сценарии, в которых без такого контроллера не обойтись.
- Системы аварийной остановки (САО). Срабатывают при превышении давления, утечках, перегрузках и обеспечивают гарантированную остановку линии.
- Роботизированные зоны. Коврики, лазерные сканеры и защитные ограждения требуют от логики высокой отказоустойчивости.
- Прессы и формовочные станки. Здесь важна мгновенная реакция на нарушение условий работы – промедление недопустимо.
- Фармацевтика и пищевая промышленность. Контроль дозирования, упаковки и защита от переконтаминации.
Инженерный пример. На линии розлива с двумя световыми завесами, четырьмя кнопками E-Stop (аварийного останова) и обменом по PROFINET экономически оправдан именно F-PLC: восемь отдельных реле обошлись бы дороже и не дали бы онлайн-диагностики.
Что такое PLC с функциями безопасности?
ПЛК с функциями безопасности – это контроллер, изначально спроектированный под задачи функциональной защиты: в его архитектуру заложены механизмы резервирования, самоконтроля и гарантированного перехода в безопасное состояние. Такое устройство соответствует требованиям международных стандартов, а не только общепромышленным нормам.
В отличие от обычных ПЛК, которые выполняют задачи автоматизации, такой контроллер:
- диагностирует неисправности в режиме реального времени, а не постфактум;
- поддерживает избыточную архитектуру (двухканальную 1oo2D или трёхканальную 2oo3 с голосованием);
- при возникновении аварийной ситуации принудительно переводит оборудование в защитное состояние;
- сертифицирован по нормам функциональной защиты (SIL 1–3 и PL a–e).
Именно эти особенности делают его незаменимым в системах, где критично исключить риск для людей и оборудования.
Если требуется восстановить вышедший из строя процессорный модуль или коммуникационную плату такого контроллера – см. ремонт контроллеров, PLC: дефектовка, восстановление и проверка под нагрузкой.
Чем Safety PLC отличается от обычного ПЛК?
| Функция | Обычный ПЛК | PLC с функциями безопасности |
|---|---|---|
| Основная цель | Автоматизация | Автоматизация + защита |
| Резервирование | Иногда внешнее | Встроенные CPU и I/O (центральный процессор и модули ввода/вывода) |
| Обнаружение ошибок | Ограниченное | Онлайн-диагностика, отказоустойчивость |
| Поведение при сбое | Может продолжить работу | Обязательно вход в защитный режим |
| Соответствие стандартам | Промышленные нормы | Нормы функциональной защиты |
Такой контроллер не просто управляет оборудованием – он обеспечивает его безопасную остановку при приближении к опасным состояниям.
Как соотносятся SIL и PL
В инженерной практике сложились два независимых подхода к нормированию. Первый – «процессный», описанный в IEC 61508 и IEC 62061. Второй – «машинный», изложенный в ISO 13849-1. Методики расчёта у них разные, но цель одна: обеспечить заранее известный, документально подтверждённый уровень защиты.
По процессному стандарту различают три уровня: SIL 1 – базовый, SIL 2 – в 10 раз надёжнее, SIL 3 – в 100 раз надёжнее SIL 1. По машинному стандарту – три уровня: PL c (категория 2, диагностика 60–90 %), PL d (категория 3, диагностика 90–99 %), PL e (категория 4, диагностика не ниже 99 %). Ресурс компонентов во всех трёх случаях – 30 – 100 лет.
Как это читать. Первый показатель говорит о том, насколько редко контур может опасно отказать. Второй – насколько хорошо он себя проверяет и из каких компонентов собран. Уровни SIL 1/2/3 принято сопоставлять с PL c/d/e, но это не одно и то же: методики расчёта разные.
Для ОПО (опасных производственных объектов) Ростехнадзор чаще требует обоснования по процессному стандарту, для машин и оборудования – по машинному.
Правило практики. Сначала определяют требуемый уровень ( или SIL), затем подбирают компоненты с паспортной вероятностью опасного отказа и охватом диагностикой -а не наоборот.
Как устроен ПЛК с функциями безопасности?
Такой контроллер построен на реал-тайм логике (работа в реальном масштабе времени) и экономически обоснованных безопасных решениях:
- Избыточная обработка. Устройство имеет двухканальную (1oo2D) или трёхканальную (2oo3) архитектуру с голосованием. При расхождении выводов система автоматически уходит в защитное состояние.
- Самодиагностика. Постоянный контроль памяти, логики и входов/выходов. Специальные таймеры и контрольные суммы предотвращают скрытые сбои.
- Защитный режим. При необходимости система отключает актуаторы (исполнительные механизмы), чтобы остановить оборудование и минимизировать риски.
- Сертифицированные модули. Контроль кнопок аварийной остановки, световых завес и двухручного управления осуществляется через сертифицированные блоки, снижающие вероятность ошибок при программировании.
Если интерфейсные каскады модулей ввода выгорели из-за помехи или КЗ, их восстанавливают отдельно – см. ремонт модулей дискретного ввода: замена выгоревших каскадов и проверка изоляции.
Как работают архитектуры голосования 1oo2D и 2oo3?
Отказоустойчивость такого контроллера строится не на «двух процессорах вообще», а на конкретных схемах голосования (voting – принятие решения по нескольким каналам):
| Архитектура | Принцип | Где применяется | Уровень |
|---|---|---|---|
| 1oo2D (one-out-of-two with diagnostics – «один из двух с диагностикой») | Два независимых канала, оба должны согласиться на защитное действие; при расхождении – переход в безопасное состояние | Большинство F-PLC (Siemens S7-1500F, Rockwell GuardLogix) | 2 – 3 |
| 2oo3 (two-out-of-three – «два из трёх») | Три канала, решение принимается по большинству (2 из 3) | Критические контуры, где ложные срабатывания недопустимы | 3 |
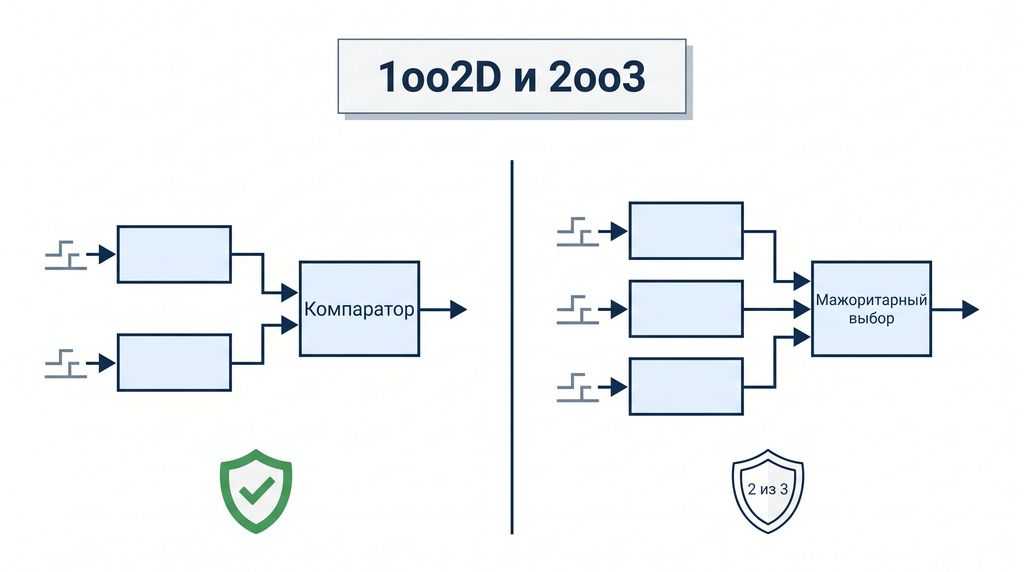
Ключевые механизмы:
- Lock-step (пошаговая синхронизация ядер) – оба ядра тактируются одним генератором и выполняют одну и ту же программу со сдвигом в несколько тактов; расхождение результатов фиксируется компаратором.
- Независимый мониторинг тактового генератора – отдельный сторожевой таймер (watchdog – сторожевой таймер) следит за частотой; при выходе за допуск → защитное состояние.
- Циклическое самотестирование памяти – RAM/ROM (оперативная и постоянная память) проверяются по контрольным суммам (CRC – циклическая контрольная сумма), тестам March C и т.п.
- Dark Test / Light Test (тёмный и светлый тест выходов) – на выход подаются микроимпульсы (обычно 0,1 – 1 мс), которые не успевают сработать на исполнительном механизме, но выявляют КЗ (короткое замыкание) на питание/землю и «залипание» транзистора.
Почему это важно: обычный ПЛК с надёжным реле на выходе не даёт диагностического покрытия выше ~60 – 90 %, а такой контроллер обеспечивает охват не ниже 99 % – именно это и позволяет достичь третьего уровня.
Инженерный пример. При замене модуля F-DI на действующей линии недостаточно просто поставить совместимый модуль: необходимо ввести адреса источника и получателя, выполнить повторную валидацию защитного контура и зафиксировать протокол испытаний. Без этого узел теряет подтверждённый уровень.
Как передаются данные по обычной сети: Black Channel
Black Channel (дословно «чёрный канал» – принцип передачи данных поверх обычной, небезопасной сети) – это способ, при котором защитные сигналы идут поверх стандартного трафика (Ethernet, PROFIBUS). Сама сеть не считается безопасной, но защиту обеспечивает протокол верхнего уровня.
| Протокол | Шина | Особенности |
|---|---|---|
| PROFIsafe | PROFIBUS / PROFINET | Сквозная нумерация пакетов, временные метки, CRC, F-адреса |
| FSoE (Safety over EtherCAT – безопасность поверх EtherCAT) | EtherCAT | Контроль времени отклика, watchdog, CRC |
| CIP Safety (Common Industrial Protocol Safety – безопасность в промышленном протоколе) | EtherNet/IP, DeviceNet | CRC, тайм-аут, идентификатор соединения |
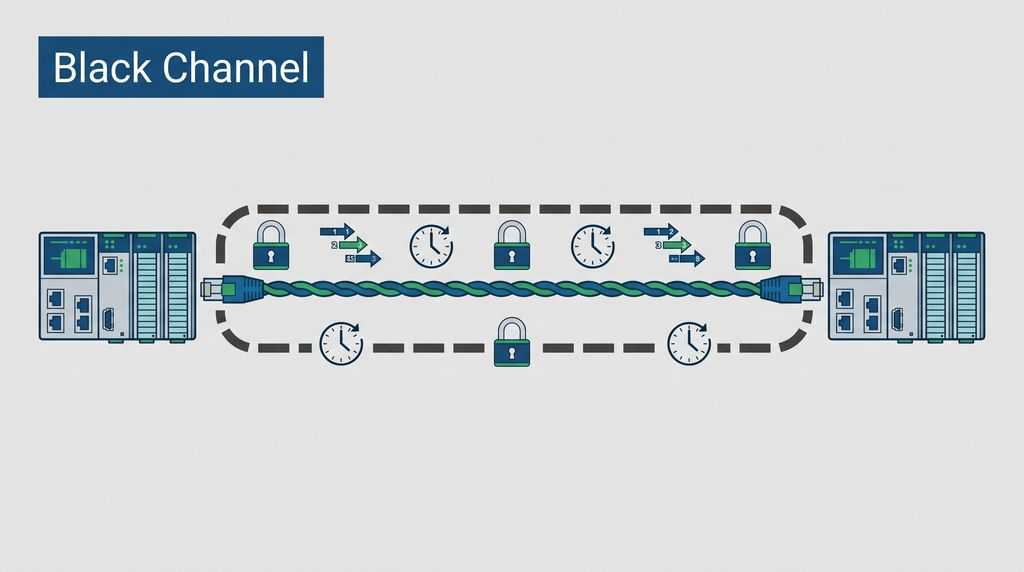
Ключевые механизмы:
- Сквозная нумерация пакетов – потеря или дублирование пакета обнаруживается сразу.
- Time-out monitoring (контроль тайм-аута) – если пакет не пришёл за заданное время, система уходит в защитное состояние.
- CRC – контрольная сумма кадра.
- Адреса источника и получателя – уникальные адреса устройств, задаются DIP-переключателями или в инженерной среде.
Время реакции: для большинства контуров оно не превышает 10 – 30 мс, что складывается из времени срабатывания датчика, времени цикла F-PLC, времени передачи по шине и времени срабатывания актуатора.
Инженерный пример. На участке с восемью осями роботов и PROFIsafe-обменом время реакции контура E-Stop удалось уложить в 18 мс только за счёт сокращения времени цикла F-PLC и перехода на PROFINET IRT. На стандартном PROFIBUS тот же контур давал 45 мс и не проходил по требованиям PL e.
Какие преимущества даёт такой контроллер?
- Снижение травматизма: мгновенный отклик при опасных ситуациях.
- Сокращение простоев: интеллектуальная диагностика и локализация ошибок.
- Соблюдение стандартов: помогает проходить надзорные проверки и получать сертификаты.
- Упрощение архитектуры: защита встроена в контроллер, снижая сложность схем.
С какими сложностями сталкиваются при внедрении?
- Интеграция с существующей сетью. Решение: используйте производителей и модули, протестированные вместе – они стандартизированы и совместимы.
- Повышенные затраты на внедрение. Решение: TCO-расчёт (Total Cost of Ownership – расчёт общей стоимости владения) позволяет учесть экономию на снижении простоев и штрафов.
- Требования по регулярному тестированию. Решение: автоматизированные функции периодического самотестирования внутри контроллера снижают затраты на обслуживание.
Когда достаточно реле, а когда нужен программируемый контроллер?
| Критерий | Реле защиты | Программируемый контроллер |
|---|---|---|
| Сколько цепей тянет | Не больше 4 – 6 | От 6 и выше, без практического потолка |
| Световые завесы и сканеры | Подключаются, но без гибкой логики | Полноценная обработка и диагностика |
| Блокировки с контролем закрытия дверей | Простейшие схемы | Гибкая логика с диагностикой |
| Обмен по защитной шине | Отсутствует | PROFIsafe, FSoE, CIP Safety |
| Поиск неисправности | Ручной, по цепочке | Онлайн-диагностика в инженерной среде |
| Цена при одной-двух кнопках E-Stop | Минимальная | Избыточная |
| Цена при 10+ цепях | Линейно растёт | Снижается за счёт монтажа и диагностики |
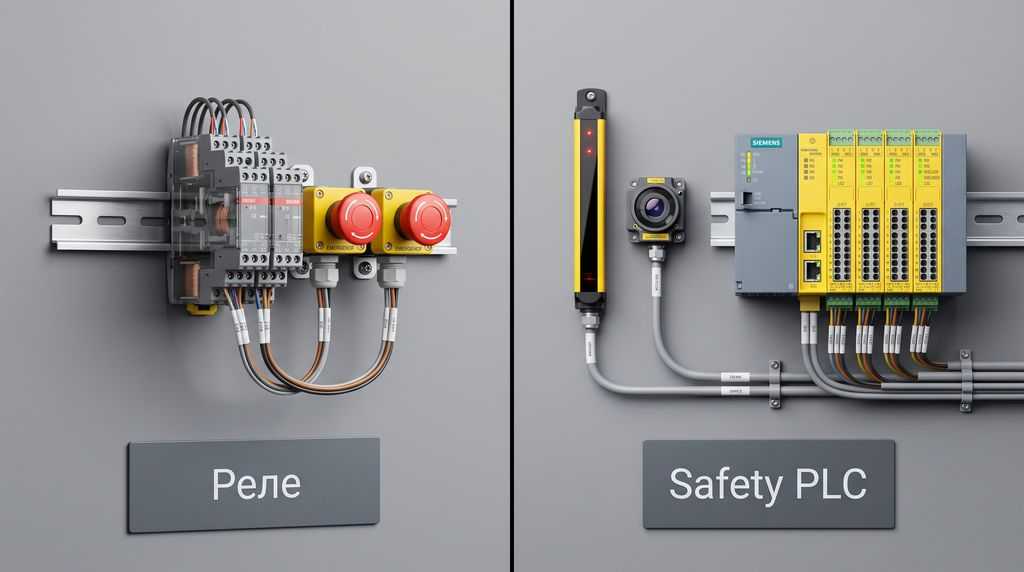
Практическое правило:
- Одна-две кнопки аварийного останова, изолированный станок → электромеханические реле (Pilz PNOZ, Schmersal, ABB Jokab).
- Более 4 – 6 цепей, световые завесы, сканеры, обмен по шине, необходимость диагностики → программируемый контроллер.
- «Паутина» из десятков реле без возможности локализации ошибки – верный признак, что нужен F-PLC.
Инженерный пример. На изолированном станке с одной кнопкой аварийного останова и одним концевым выключателем двери установка F-PLC не окупается: стоимость реле Pilz PNOZ здесь в 6 – 8 раз ниже, а требуемый PL d достигается без избыточности.
Как правильно работать с такими контроллерами: рекомендации
- Отталкивайтесь от требуемого уровня, а не от цены: сначала определяется необходимый уровень защиты, и только потом подбирается оборудование, способное его обеспечить.
- Документируйте логику: храните версии кода и процедуру изменений для аудита.
- Тестируйте регулярно: симулируйте аварии при вводе в эксплуатацию и в процессе работы.
- Обучайте персонал: операторы и обслуживающие должны понимать порядок действий при авариях и сбоях.
Какие технологии определяют будущее контроллеров защиты?
- Безопасный Edge-to-Cloud мониторинг (мониторинг от периферии до облака). Передача данных в облако для аналитики и предиктивного контроля.
- ИИ для прогнозирования сбоев. Модели машинного обучения предсказывают отказ с учётом поведения и состояния системы.
- Модульные и plug-and-play системы (подключил и работай). Упрощённая интеграция в существующие линии (brownfield – действующие производства) и настройка на местах.
Как обслуживать и ремонтировать такое оборудование?
Чек-лист:
- Замена модулей ввода/вывода – только на сертифицированные аналоги с теми же паспортными показателями надёжности.
- Настройка адресов источника и получателя – через DIP-переключатели или инженерную среду, с фиксацией в журнале.
- Валидация прошивки – проверка контрольной суммы проекта, вход под паролем администратора.
- Повторная функциональная валидация защитного контура – оформляется протоколом испытаний.
- Сброс аварийных блокировок – только после устранения причины и ручного подтверждения (Manual Restart – ручной перезапуск).
Таблица типовых ошибок диагностики:
| Симптом | Вероятная причина | Действие |
|---|---|---|
| «Discrepancy error» на F-DI (ошибка рассогласования каналов) | Износ одного из контактов двухканальной кнопки E-Stop, разное время срабатывания | Проверить оба канала, заменить кнопку |
| «Passivation of module» (перевод модуля в пассивное состояние) | Внешняя помеха, КЗ на питание при Dark Test, потеря пакетов PROFIsafe | Проверить монтаж, экранирование, целостность шины |
| Не совпадает контрольная сумма проекта | Запуск изменённого кода без авторизованной компиляции | Выполнить компиляцию под паролем администратора |
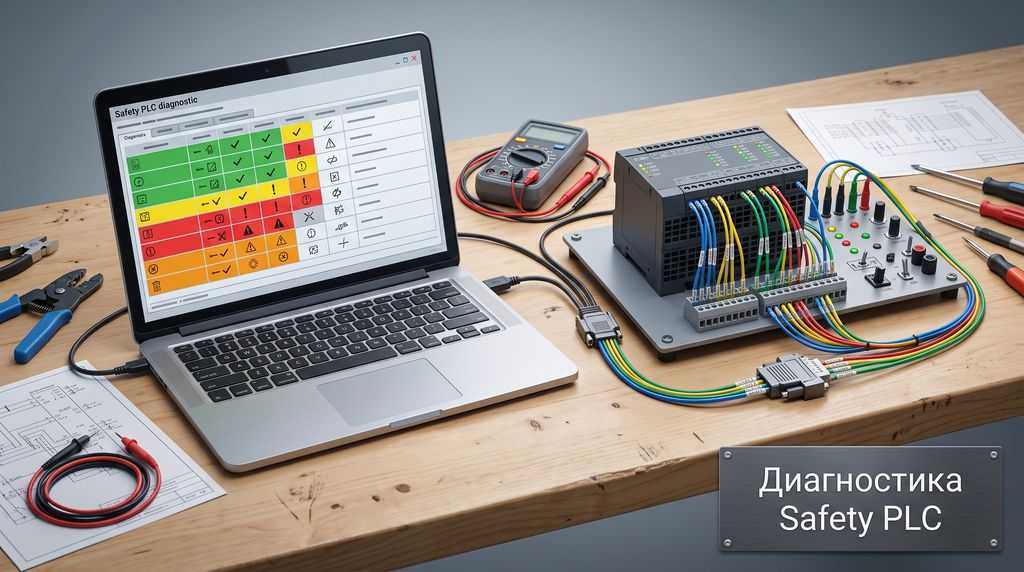
Важно: неквалифицированное вмешательство в плату F-IO или процессорный блок с отклонением от заводских параметров лишает модуль подтверждённого уровня. Такой узел становится юридически и технически опасным для эксплуатации.
Если требуется восстановить не только контроллер, но и общепромышленную схемотехнику с сохранением данных и прошивок – см. комплексный ремонт ПЛК и промышленных контроллеров: разбор схемотехники и регламентов.
Инженерный пример. На одном из производств после замены сгоревшего модуля вывода подрядчик не выполнил повторную валидацию – при проверке Ростехнадзора контур не прошёл по документам, и линию остановили на три дня до оформления протокола.
Как организовать цепи E-Stop и пульты управления?
Правильная организация цепей аварийного останова и кнопок подтверждения готовности (Deadman Switch – кнопка «кнопка аварийного останова с функцией контроля оператора») – отдельная инженерная задача, напрямую влияющая на достигаемый уровень. Подробнее – в статье комплексный ремонт промышленных пультов управления: организация цепей E-Stop и кнопок подтверждения готовности.
Услуги X Prom Support: ремонт, внедрение и сопровождение
В условиях российской промышленности – задержки логистики, дефицит важных компонентов – важно иметь надёжного партнёра.
Компания X Prom Support предлагает:
- ремонт промышленной электроники, включая контроллеры с функциями защиты и серийные ПЛК;
- монтаж и интеграцию схем логики;
- настройку, обновление прошивки и программирование сертифицированных блоков;
- сервисное сопровождение и техническую поддержку уже внедрённых систем.
В опасных автоматизированных системах именно такой контроллер становится ключевым элементом защиты людей и оборудования: он обеспечивает отказоустойчивость, непрерывную диагностику и документально подтверждённое соответствие нормативным требованиям.
Нужно подобрать Safety PLC, внедрить его в существующую линию или восстановить вышедший из строя модуль?
Обращайтесь в X Prom Support – профессиональные решения, надёжность и эффект долгосрочной экономии.
Как выполняются требования технического регламента о безопасности машин и оборудования (ТР ТС 010/2011) и как вести журналы проверок защитных блокировок – разобрано в статье техническое обслуживание оборудования: нормативная база.
FAQ
Чем Safety PLC отличается от обычного ПЛК?
Такой контроллер работает не одним потоком, а несколькими независимыми ветвями. Каждая выполняет ту же программу, а результаты сравниваются. При малейшем расхождении устройство не пытается выяснить причину, а сразу переводит оборудование в защитное состояние. Обычный контроллер так не умеет: при сбое он либо продолжает работу, либо останавливается, но без гарантии защиты.
Что такое SIL и PL и чем они отличаются?
SIL – это вероятность, с которой контур может опасно отказать за час работы. PL – это оценка того, из каких компонентов собран контур и насколько хорошо он себя проверяет. Первый показатель вводится процессным стандартом, второй – машинным. Подробный разбор – в разделе «Как соотносятся SIL и PL» выше.
Когда достаточно реле, а когда нужен программируемый контроллер?
Для изолированного станка с одной-двумя кнопками аварийного останова хватит электромеханических реле. Когда цепей больше четырёх-шести, появляются световые завесы, сканеры или блокировки с контролем закрытия – без программируемого контроллера уже не обойтись.
Как данные передаются по обычной сети Ethernet?
Работает принцип «чёрного канала»: сама сеть может быть обычной, а защиту обеспечивает протокол верхнего уровня – PROFIsafe, FSoE или CIP Safety. Он добавляет к кадрам сквозную нумерацию, временные метки, контроль тайм-аута и контрольную сумму. Если пакет потерян, продублирован или опоздал, система немедленно переходит в защитное состояние.
Можно ли отремонтировать модуль самостоятельно?
Самостоятельное вмешательство в плату F-IO или процессорный блок с отклонением от заводских параметров лишает модуль подтверждённого уровня. Такой узел становится юридически и технически опасным. Замена допускается только на сертифицированный аналог с теми же паспортными показателями надёжности, с повторной валидацией защитного контура и оформлением протокола.
Необходима помощь?
Нажимая на кнопку, вы соглашаетесь с Политикой обработки персональных данных